Qué hacer hoy si usas Linux con Secure Boot activado y quédate tranquilo si no
Si eres un usuario doméstico con Ubuntu, Fedora o Mint en un PC de 2015 en adelante, tu equipo seguirá arrancando sin que toques nada hasta nuevo aviso. Lo que tienes que hacer es instalar actualizaciones cuando te las ofrezca el sistema: la distro traerá un shim firmado por el certificado viejo y por el nuevo, y tu máquina ya incluye la clave 2023 o la recibirá por firmware. Si eres sysadmin de flota con Red Hat Enterprise Linux, AlmaLinux o Rocky, programa el dnf update shim por política y revisa el firmware con LVFS antes del 27 de junio de 2026 en los equipos que aún llevan el certificado UEFI CA 2011, cuya expiración está fijada para ese día; el KEK CA 2011 expira el 24 de junio de 2026. Si tu máquina es vieja, sin actualizaciones de firmware desde 2020 o anterior, el shim nuevo no le hará nada y tu sistema seguirá arrancando por la 2011.
Lo que necesitas saber antes de tocar nada
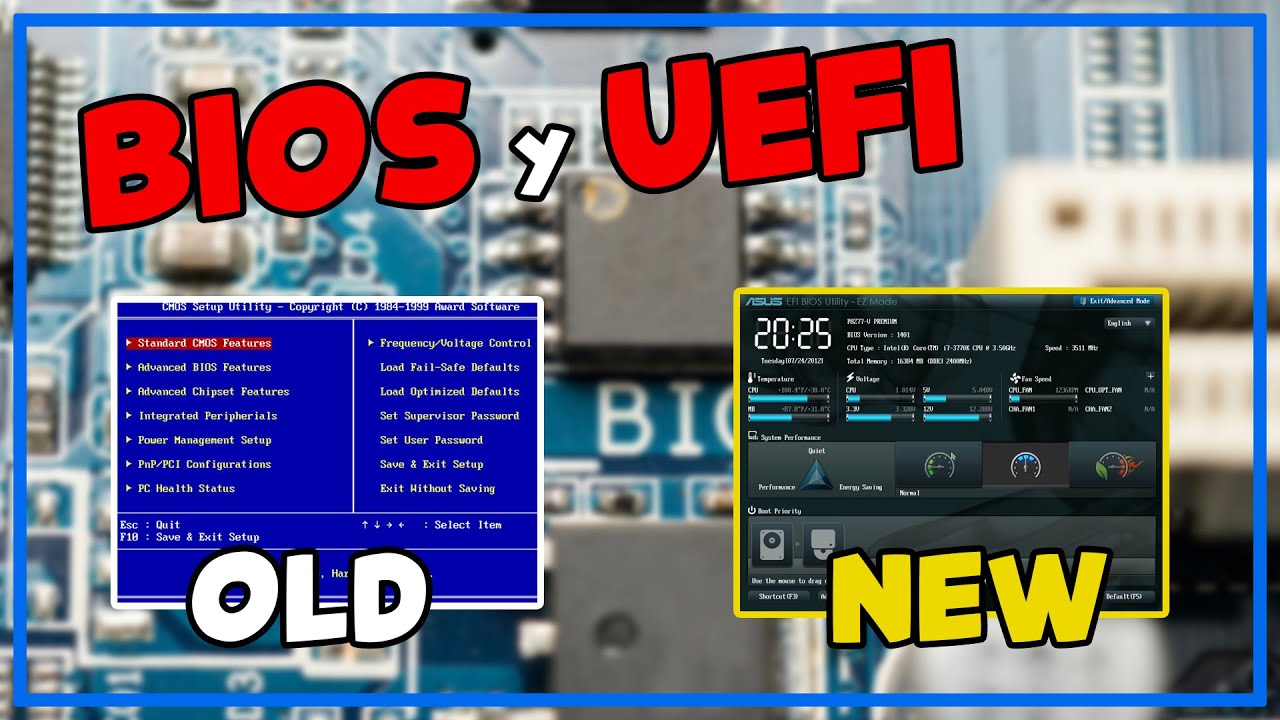
- EFI/UEFI: el firmware moderno que reemplaza a la BIOS y arranca el sistema desde una partición ESP.
- Secure Boot: mecanismo del firmware que solo ejecuta binarios firmados por claves presentes en su base de datos db.
- shim: pequeño binario firmado por Microsoft o por tu distro que arranca GRUB sin que el firmware vea claves de cada distribución.
- GRUB: el cargador que lanza el kernel de Linux; debe ir firmado por el shim para superar Secure Boot.
- db: base de datos de claves y hashes permitidos dentro del firmware.
- KEK: claves que firman cambios en db y en dbx; sin una KEK válida no puedes actualizar la lista permitida.
- dbx: lista de revocaciones que bloquea binarios concretos aunque su firma siga siendo válida.
- MOK (Machine Owner Key): claves que carga el propietario desde el shim para firmar sus propios módulos.
- PCR: registros del propio firmión interno que miden el proceso de arranque; PCR7 cambia si tocas el firmware.
Si dominas estos nueve conceptos, el resto del artículo se lee solo.
Métodos para configurar el arranque EFI en Linux
| Método | Facilidad | Compatibilidad distros | Riesgo de bootkit | Soporte hardware | Comandos clave | Cuándo conviene |
|---|---|---|---|---|---|---|
| BIOS/CSM Legacy | Alta | Todas | Alto: sin Secure Boot, cualquier USB arranca | Cualquier PC anterior a 2012 aprox. | Desactivar Secure Boot en firmware, sin partición ESP | Máquinas muy viejas o hardware sin UEFI |
| EFI, Secure Boot desactivado | Alta | Todas | Medio: el firmware no valida firmas | Cualquier PC con UEFI | Crear ESP FAT32, instalar GRUB-EFI | Laboratorios, dual boot experimental, hardware problemático |
| EFI, Secure Boot activado | Media | Ubuntu, Fedora, RHEL, Debian, openSUSE, Mint | Bajo: firmware valida cada binario | PC 2012+ con UEFI 2.3.1 o superior | mokutil --sb-state para verificar |
Equipos en producción, portátiles, máquinas de empresa |
| MOK para módulos propios | Media-baja | Cualquier distro con shim | Bajo si la clave está bien guardada | Igual que Secure Boot estándar | mokutil --import, mokutil --enable-validation |
Drivers DKMS, módulos del kernel compilados a mano |
Comprobar qué tiene ahora mismo tu equipo
- Abre un terminal con privilegios y ejecuta
mokutil --sb-state: la respuesta esperada esSecureBoot enabled. - Lista los certificados presentes en db con
mokutil --dbo, si prefieres verlos como archivos PEM, consudo sh -c 'for f in /usr/share/uefistools/efivarfs/*; do efi-readvar -f "$f"; done'o la utilidadsbverify --listdel paquetesbsigntool. - Comprueba la versión de tu shim con
rpm -q shimen Fedora/RHEL odpkg -l shim-signed | tail -1en Ubuntu/Debian; necesitas una versión igual o posterior a 15.8 (2024) para Fedora/RHEL o 1.54 en Ubuntu 24.04 para incluir el certificado 2023. - Verifica si tu firmware ya lista la clave 2023 lanzando
fwupdmgr get-devicesyfwupdmgr security; si aparece el aviso UEFI CA 2023, hay actualización disponible. - Firma o verifica el shim con
pesign -S -i /boot/efi/EFI/fedora/shimx64.efi(Fedora/RHEL) o consbverify --cert /usr/share/keys/synthetic-microsoft-kek-2023.pem /boot/efi/EFI/ubuntu/shimx64.efipara confirmar la cadena. - Si todo está OK, tu próximo paso es actualizar.
Activar Secure Boot con doble firma en tu distro
- En RHEL, AlmaLinux o Rocky Linux 8.6 o superior y 9.2 o superior, ejecuta
sudo dnf update shim shim-x64 grub2-efi-x64 grub2-commony reinicia; el paquete incluye el shim firmado por los certificados 2011 y 2023. - En Fedora 39 o superior,
sudo dnf upgrade shimbasta; Fedora sustituyó el shim de Microsoft por uno propio firmado por la cadena 2023 a partir de esa versión. - En Ubuntu 22.04 LTS con HWE y 24.04 LTS,
sudo apt update && sudo apt install --reinstall shim-signed grub-efi-amd64-signeddeja el shim con doble firma. - En Debian 12 con secure-boot support activado, instala los paquetes
shim-signedygrub-efi-amd64-signeddesde los repositorios main; Debian 11 no incluye el certificado 2023. - Tras reiniciar, confirma con
mokutil --sb-stateque Secure Boot sigue activo y consbverifyque el shim lleva la cadena 2023. - Si tu firmware no incluye la clave 2023, el shim dual no protege frente a la expiración: el firmware rechazará binarios firmados solo por la cadena nueva.
Actualizar el firmware para incluir el certificado 2023
- Conecta el equipo a corriente y a la red, abre un terminal y ejecuta
sudo fwupdmgr update; si tu fabricante publica en LVFS, el firmware con la clave 2023 aparecerá en la lista. - Si LVFS no muestra nada, ve a la web del fabricante (Dell, Lenovo, HP, ASUS, Acer) y descarga el BIOS update para tu modelo exacto; los nombres cambian según el vendor, y un modelo equivocado puede dejar el equipo sin arrancar.
- Comprueba siempre con
mokutil --dbque la clave UEFI CA 2023 aparece ya en db antes de seguir; sin esa clave, el shim dual no hace nada. - HP bloquea por política las actualizaciones standalone de la db: solo las distribuye dentro de paquetes completos de BIOS, vía
hp-firmwareo desde support.hp.com. Fujitsu aplica la misma restricción en su herramienta Fujitsu Software BIOS Update; si tu equipo es de esos fabricantes, la actualización llegará solo cuando ellos la liberen. - Tras aplicar el firmware, reinicia y vuelve a comprobar con
mokutil --sb-stateyfwupdmgr securityque la cadena de arranque se mantiene.
Máquinas virtuales y OVMF
- En el host, actualiza el paquete
edk2-ovmfdesde los repositorios de tu distro; en RHEL 8, RHEL 9, Fedora, Debian y openSUSE, la versión recomendada para la cadena 2023 es edk2-ovmf 202311 o superior. - Antes de tocar la NVRAM de la VM, apágala con
virsh shutdown vm-nombrey respalda su NVRAM convirsh dumpxml vm-nombre > /tmp/vm-backup.xmly copiando el archivoOVMF_VARS.fd. - Restablece la NVRAM con
virsh --reset-nvram vm-nombre; esta orden está disponible a partir de libvirt 8.1. - Vuelve a arrancar la VM y entra en el firmware OVMF pulsando
Escpara que detecte la NVRAM recién inicializada; Secure Boot quedará activado por defecto con la cadena 2023. - Si tu distro usa
virt-manager, entra enEdit > Preferences > Firmwarey eligeUEFI x86_64: /usr/share/OVMF/OVMF_CODE_4M.fdcon la NVRAM adecuada. - Recuerda: el certificado 2011 no está revocado, solo expira el 27 de junio de 2026; hasta esa fecha, Secure Boot seguirá aceptando binarios firmados por esa cadena.
Errores que rompen el arranque y cómo salir de ellos
- El sistema no arranca tras actualizar el firmware: el firmware rechazó el shim antiguo; entra en la BIOS, desactiva Secure Boot temporalmente, arranca el medio de instalación de tu distro y reinstala el shim dual.
- GRUB no aparece y arranca directo el firmware: la partición ESP no tiene el archivo
EFI/.../shimx64.efio está mal etiquetada; usa un live USB conefibootmgr -c -d /dev/sda -p 1 -l /EFI/fedora/shimx64.efi -L Fedorapara recrear la entrada. - Módulo del kernel sin firmar, error
required key not available: el módulo no está firmado por una clave en MOK; impórtala conmokutil --import /etc/pkeys/<tu-clave>.dery confirma el alta en el menú MOKManager al reiniciar. - LUKS no desbloquea por cambio de PCR7: actualizaste el firmware y TPM midió un nuevo valor PCR7; si usas
systemd-cryptenrollcon tpm2, regenera la政策 diarios consystemd-cryptenroll --wipe-slot=tpm2 /dev/sdXny vuelve a enrolar, o añade--tpm2-pcrs=7+...solo si entiendes qué mides. - dbx bloquea tu binario aunque la firma siga válida: el hash de tu binario fue revocado por una actualización de dbx; firma de nuevo con
pesign --signtras regenerar el binario y vuelve asbverify. - Firmware del fabricante que no permite actualizar la db: HP, Fujitsu y parte de Acer solo liberan cambios de db dentro de paquetes completos de BIOS; toca esperar al fabricante o desactivar el registro de la política de Secure Boot en la BIOS para salir del paso.
Datos comprobados en octubre de 2026.
Fuentes
- Admin-magazineLinux Foundation Sounds Off on UEFI – ADMIN Magazineconsultado el 19/10/2026
- Linuxmintstreamlining secure boot for 26.10 – Linux Mint Forumsconsultado el 19/10/2026
- LinuxteckSecure Boot Linux 2026: Microsoft's Key Expires June 27 – LinuxTeckconsultado el 19/10/2026
- TondoeslinuxThe Looming UEFI Certificate Expiration: What Linux Users Need to …consultado el 19/10/2026
- ZorinLinux and secure boot/dual boot on June 24th 2026 – Zorin Forumconsultado el 19/10/2026